Cara Mengamankan AI Agent Permissions agar Agent Tidak Bisa Menjalankan Aksi di Luar Tugas

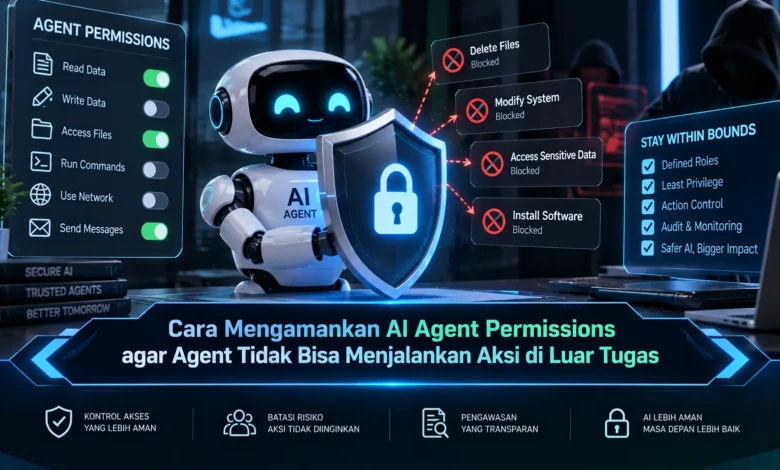
AI agent kini semakin mampu menjalankan berbagai tugas secara mandiri, mulai dari membaca data, mengakses aplikasi, memanggil tool, hingga melakukan tindakan tertentu berdasarkan instruksi. Kemampuan ini membuat TEKNOLOGI berbasis AI semakin efisien, tetapi juga menghadirkan risiko ketika permission diberikan terlalu luas. Agar agent tidak dapat menjalankan aksi di luar tugasnya, pengelolaan hak akses perlu dibuat ketat, kontekstual, dan selalu mengikuti prinsip keamanan sejak tahap perancangan.
Batasi Permission Sesuai Tugas Utama Agent
Cara paling dasar menjaga keamanan AI agent adalah memberikan hak akses hanya berdasarkan fungsi yang diperlukan. Agent yang hanya bertugas membaca dokumen tidak perlu memperoleh kemampuan untuk mengubah atau menghapus file. Pembatasan seperti ini membantu menjaga ruang gerak agent tetap sesuai fungsi yang telah ditentukan.
Hak akses perlu diberikan secara spesifik terhadap data yang memang dibutuhkan. Jika sebuah agent hanya membutuhkan satu folder maka tidak perlu diberikan akses ke seluruh penyimpanan. Pada implementasi TEKNOLOGI berbasis AI, kontrol permission yang spesifik membantu membuat sistem lebih aman.
Least Privilege Menjaga Hak Akses Tetap Minimum
Konsep hak minimum membatasi kemampuan agent agar tetap berada dalam kebutuhan operasional. Ketika sebuah tugas dapat selesai dengan permission rendah maka akses yang lebih tinggi seharusnya tetap ditutup. Model akses tersebut membuat dampak dari kesalahan instruksi dapat dibatasi.
Permission minimum tidak cukup diterapkan hanya pada akun agent. Tool yang dapat digunakan perlu dibatasi. Dengan demikian, AI tidak otomatis memiliki hak menggunakan seluruh fungsi yang terhubung. Strategi tersebut menjadi fondasi penting untuk keamanan TEKNOLOGI AI.
Gunakan Allowlist agar Agent Hanya Mengakses Tool yang Diizinkan
Kontrol terhadap fungsi eksternal sangat penting ketika AI dapat menjalankan tindakan. Agent dapat terhubung dengan database, email, file manager, API, aplikasi bisnis, atau layanan internal. Apabila semua fungsi diberikan kepada satu agent, risiko menjalankan aksi di luar tugas menjadi lebih besar.
Pengembang dapat membuat daftar tool khusus berdasarkan kebutuhan tugas. AI untuk membuat laporan hanya membutuhkan akses terhadap sumber data tertentu. Integrasi yang tidak relevan dapat dinonaktifkan. Dengan mekanisme tersebut, batas tugas dapat diterapkan secara lebih nyata pada level eksekusi.
Gunakan Policy Engine untuk Memeriksa Tindakan Agent
Hak agent perlu dievaluasi kembali ketika suatu tindakan akan dijalankan. Sistem dapat memvalidasi setiap tindakan berdasarkan aturan yang telah ditentukan. Pemeriksaan tersebut dapat memastikan agent masih bekerja sesuai tujuan.
Lapisan kontrol dapat mengevaluasi role agent, target resource, jenis operasi, dan kondisi runtime. Jika operasi cocok dengan fungsi agent, tool dapat dijalankan secara otomatis. Sebaliknya, permintaan di luar tugas dapat langsung ditolak. Pendekatan runtime seperti ini membuat permission tidak hanya menjadi konfigurasi pasif tetapi benar benar diterapkan saat digunakan.
Gunakan Persetujuan Manusia pada Perubahan Penting
Agent tidak harus memperoleh kebebasan penuh untuk setiap aktivitas. Operasi rutin dapat berjalan tanpa konfirmasi tambahan, sedangkan operasi dengan dampak besar dapat menunggu konfirmasi pengguna atau administrator.
Sebagai contoh, agent dapat membaca dan merangkum dokumen tetapi harus meminta izin sebelum menghapus file. Mekanisme human in the loop membantu menghentikan operasi penting sebelum terjadi kesalahan. Dengan demikian, otomatisasi tetap berjalan cepat tetapi kontrol manusia tetap tersedia.
Gunakan Permission Sementara dan Batasi Durasi Akses
Permission sensitif tidak selalu perlu aktif sepanjang waktu. Apabila suatu tugas memerlukan akses yang lebih tinggi, permission dapat aktif dalam waktu terbatas. Setelah proses selesai, akses dapat kembali ke level minimum.
Strategi ini membantu mencegah privilege yang tidak lagi diperlukan tetap terbuka. Pengembang juga dapat menggunakan batas jumlah aksi. Dengan cara tersebut, privilege dapat mengikuti konteks tugas secara dinamis.
Monitoring Membantu Mendeteksi Agent yang Keluar dari Tugas
Sistem keamanan yang baik perlu mencatat setiap aktivitas penting yang dijalankan agent. Informasi seperti identitas agent, tool yang digunakan, resource, waktu, dan hasil operasi dapat mempermudah pemeriksaan ketika terjadi aktivitas yang tidak diharapkan.
Monitoring juga dapat digunakan untuk mendeteksi pola yang mencurigakan. Jika agent mencoba menggunakan permission yang tidak pernah dibutuhkan sebelumnya, sistem dapat menandainya untuk pemeriksaan. Dalam implementasi TEKNOLOGI otonom, monitoring menjadi lapisan penting untuk menjaga agent tetap terkendali.
Rangkuman Akhir
Mencegah AI agent bertindak di luar fungsi membutuhkan kombinasi permission minimum, kontrol tool, dan pengawasan aktif. Dengan menggabungkan hak minimum, pembatasan fungsi, validasi runtime, akses berbatas waktu, persetujuan manusia, dan monitoring, AI dapat menjalankan tugas dengan fleksibel tetapi tetap berada dalam batas yang jelas. Di tengah meningkatnya penggunaan TEKNOLOGI AI, batas akses yang jelas akan membantu menciptakan AI yang lebih aman dan dapat dipertanggungjawabkan. Anda dapat ikut berdiskusi tentang strategi keamanan agentic AI agar praktik pengamanan AI semakin berkembang.