Intel Siapkan Peralihan dari SGX ke TDX untuk Perlindungan Data Komputasi Rahasia

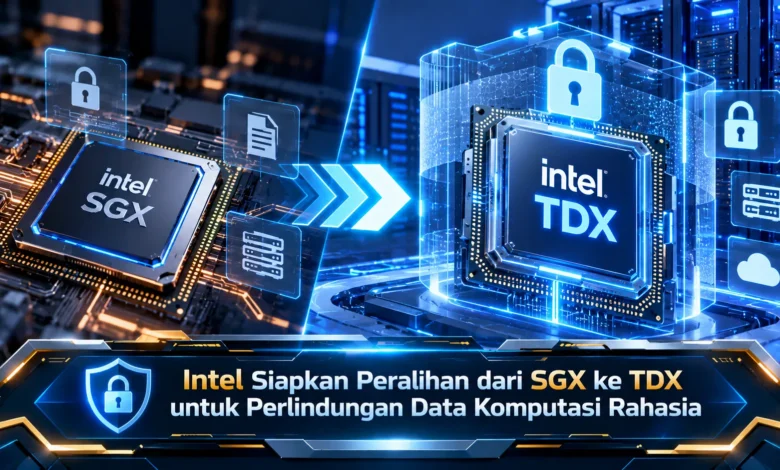
Intel mengumumkan perubahan strategi dalam pengembangan teknologi komputasi rahasia atau confidential computing pada Oktober 2026. Perusahaan semikonduktor tersebut akan memusatkan investasi masa depannya pada Intel Trust Domain Extensions (TDX), sementara generasi prosesor Xeon berkode nama Diamond Rapids direncanakan menjadi platform terakhir yang mendukung Intel Software Guard Extensions (SGX). Perubahan ini menjadi perkembangan penting dalam industri TEKNOLOGI karena berkaitan dengan perlindungan data sensitif ketika sedang diproses. Melalui pendekatan isolasi mesin virtual, Intel TDX menawarkan cara berbeda untuk melindungi aplikasi dan informasi perusahaan, terutama dalam lingkungan cloud, pusat data, dan infrastruktur virtualisasi modern.
Strategi Intel Memprioritaskan Trust Domain Extensions
Intel mengambil langkah strategis dalam pengembangan confidential computing. Dalam strategi yang diumumkan, Intel akan memusatkan investasi pengembangan masa depan pada TDX. Sementara itu, Intel SGX direncanakan mencapai generasi platform terakhirnya. Perusahaan tersebut menyampaikan bahwa, keluarga prosesor Xeon berkode nama Diamond Rapids direncanakan sebagai generasi Xeon terakhir dengan kemampuan SGX. Langkah pengembangan tersebut tidak berarti seluruh sistem SGX langsung berhenti berfungsi. Namun demikian, organisasi harus mulai memahami pilihan migrasi untuk penggunaan jangka panjang.
Perubahan strategi ini berhubungan dengan perkembangan komputasi rahasia berskala besar. Ketika organisasi menggunakan layanan cloud, informasi sering diproses melalui mesin virtual. Arsitektur komputasi semacam itu memerlukan pengendalian terhadap akses memori yang sensitif. Teknologi Trust Domain Extensions memungkinkan perlindungan terhadap beban kerja virtual. Berkat rancangan isolasi perangkat keras, perusahaan memiliki pilihan perlindungan tambahan untuk pemrosesan data sensitif. Karena itu, TDX memperoleh prioritas dalam arah komputasi rahasia perusahaan.
Perbandingan Teknologi Confidential Computing Intel
Sistem keamanan perangkat keras SGX memungkinkan perlindungan terhadap fungsi aplikasi tertentu. Mekanisme tersebut menggunakan enclave, yaitu wilayah memori terlindungi untuk menjalankan kode. Melalui enclave, pengembang dapat menempatkan operasi penting dalam area khusus. Untuk menggambarkan penerapannya, sebuah aplikasi dapat menjalankan operasi kriptografi di dalam enclave. Manfaat isolasi aplikasi ini terletak pada batas kepercayaan yang relatif kecil. Namun demikian, pengembang harus mempertimbangkan kompleksitas desain enclave.

Sementara SGX melindungi bagian aplikasi, Intel TDX menggunakan isolasi pada tingkat mesin virtual. Trust domain merupakan VM dengan perlindungan terhadap akses dari perangkat lunak host. Berkat isolasi tingkat VM, Intel TDX membantu menjaga data aplikasi dari perangkat lunak pengelola infrastruktur. Keunggulan penerapan VM terisolasi adalah kemampuan menjalankan banyak aplikasi dalam satu VM terlindungi. Dalam banyak kasus, organisasi mungkin menjalankan aplikasi lama di lingkungan VM rahasia. Namun, kompatibilitas bergantung pada sistem operasi dan konfigurasi.
Peran Enkripsi Memori dan Remote Attestation pada Intel TDX
Mekanisme utama dalam arsitektur TDX adalah isolasi memori berbasis perangkat keras. Arsitektur perlindungan ini memanfaatkan enkripsi dan pengaturan akses. Dalam lingkungan virtualisasi biasa, hypervisor dapat mengelola memori dan perangkat virtual. Dengan teknologi Trust Domain Extensions, prosesor dapat membatasi akses hypervisor terhadap memori rahasia. Perlindungan berbasis perangkat keras tersebut relevan bagi penyedia layanan cloud. Namun perlu diperhatikan, Intel TDX tidak otomatis menghilangkan seluruh ancaman keamanan.
Di samping pengendalian akses perangkat keras, Intel TDX juga mendukung remote attestation. Proses attestation adalah cara memeriksa apakah lingkungan komputasi memenuhi kondisi kepercayaan tertentu. Dalam skenario penggunaan, perusahaan bisa menetapkan pemeriksaan keamanan sebelum data sensitif diserahkan. Penggunaan attestation mendukung pengendalian akses berdasarkan bukti teknis. Walaupun verifikasi perangkat keras penting, attestation TDX tidak secara otomatis membuktikan setiap aplikasi di dalam VM aman. Karena itu, organisasi perlu menerapkan verifikasi tambahan bila diperlukan.
Peran Intel TDX dalam Keamanan Pusat Data Modern
Salah satu alasan penting peralihan fokus adalah kemudahan penerapan pada lingkungan virtualisasi. Banyak perusahaan memanfaatkan VM sebagai fondasi sistem komputasi. Berkat dukungan mesin virtual rahasia, organisasi dapat menambahkan perlindungan pada beban kerja yang sudah ada. Karakteristik tersebut berpotensi mengurangi kerumitan pengembangan. Sebagai contoh, aplikasi pengolahan data keuangan dapat dijalankan dalam VM yang terlindungi. Namun pada praktiknya, organisasi perlu memastikan dukungan penyedia cloud.
Jika dilihat dari kebutuhan organisasi, pendekatan TDX dapat mengurangi pekerjaan perubahan kode tertentu. Pada sistem SGX, pengembang harus menyiapkan pemisahan antara komponen terpercaya dan komponen biasa. Untuk sebagian penggunaan TDX, perlindungan dapat diterapkan pada keseluruhan VM. Pendekatan tingkat VM tersebut dapat menyederhanakan migrasi sejumlah beban kerja. Walaupun pendekatan ini praktis, TDX melibatkan sistem operasi tamu serta perangkat lunak terkait. Oleh sebab itu, pilihan antara pendekatan perlindungan perlu disesuaikan dengan model ancaman.
Panduan Migrasi Aplikasi dari Intel SGX ke Intel TDX
Bagi organisasi yang menggunakan Intel SGX, langkah awal transisi adalah mengidentifikasi seluruh ketergantungan teknologi. Langkah persiapan tersebut sebaiknya melibatkan perangkat keras dan perangkat lunak. Setelah itu, perusahaan dapat mengevaluasi apakah beban kerja sesuai dengan Intel TDX. Untuk perangkat lunak SGX berbasis library operating system, proses migrasi berpotensi lebih sederhana. Meski demikian, fungsi yang sebelumnya disediakan library OS perlu diperiksa sebelum aplikasi digunakan kembali. Sebagai ilustrasi, mekanisme enkripsi file dan attestation dapat memerlukan integrasi baru.
Organisasi juga perlu mengevaluasi kompatibilitas perangkat keras. Seluruh konfigurasi server memiliki dukungan TDX yang sama. Dengan mempertimbangkan variasi tersebut, tim infrastruktur harus meninjau dokumentasi platform. Sebagai bagian dari migrasi, lakukan validasi aplikasi sebelum memasuki produksi. Hal penting dalam evaluasi meliputi kinerja aplikasi, pengelolaan kunci, dan mekanisme attestation. Melalui pengujian yang bertahap, perusahaan dapat mengurangi risiko perubahan mendadak.
Kesimpulan tentang Peralihan Intel SGX ke TDX
Strategi Intel memprioritaskan Trust Domain Extensions menjadi perkembangan penting dalam perlindungan data perangkat keras. Pendekatan keamanan berbasis enclave berperan dalam perkembangan confidential computing. Adapun, Intel TDX memungkinkan isolasi perangkat keras bagi VM. Penetapan TDX sebagai prioritas pengembangan masa depan menunjukkan perhatian terhadap kemudahan penerapan skala besar. Meski peralihan ini telah diumumkan, migrasi dari SGX tetap membutuhkan evaluasi teknis.
Untuk masa depan pusat data modern, Intel TDX dapat membantu perlindungan beban kerja di lingkungan cloud. Pada saat yang sama, perlindungan perangkat keras tidak menghilangkan kebutuhan pengawasan aplikasi. Organisasi dengan infrastruktur enclave sebaiknya mulai memetakan kebutuhan migrasi. Dengan perencanaan yang tepat, perlindungan data lebih mudah disesuaikan dengan strategi keamanan jangka panjang. Menurut Anda, apakah teknologi perlindungan data melalui Intel TDX akan meningkatkan kepercayaan terhadap komputasi virtual? Mari berbagi pandangan mengenai perkembangan ini tentang pentingnya perlindungan data saat diproses.