OpenCode Console Dibobol Peretas, Kunci API Pengguna Disalahgunakan hingga Memicu Tagihan

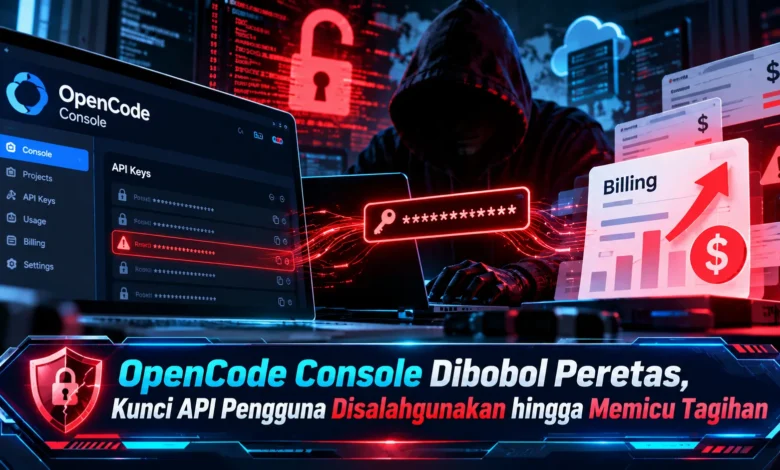
Insiden keamanan siber kembali mengguncang ekosistem kecerdasan buatan setelah OpenCode Console dilaporkan mengalami pembobolan yang berpotensi mengekspos kunci API pengguna. Serangan yang terungkap pada 17 Oktober 2026 ini berdampak pada sekitar 1,4 persen pengguna layanan Console, terutama mereka yang menghubungkan akun penyedia AI eksternal. Sejumlah pengembang melaporkan munculnya biaya penggunaan API tanpa izin, bahkan mencapai lebih dari 1.700 dolar AS pada kasus tertentu. Peristiwa tersebut menjadi pengingat penting bahwa perkembangan TEKNOLOGI AI juga menghadirkan risiko finansial ketika kredensial digital tidak terlindungi. OpenCode bersama penyedia layanan AI terkait telah mengambil langkah untuk menangani dampak insiden tersebut.
Awal Mula Kebocoran Kunci API pada Platform OpenCode
Kasus pembobolan platform OpenCode Console menjadi perhatian komunitas pengembang pada 17 Oktober 2026 setelah perusahaan mengidentifikasi aktivitas mencurigakan terhadap sistem lama yang sedang dihentikan penggunaannya. Menurut penjelasan OpenCode, insiden tersebut memungkinkan akses terhadap sejumlah kunci API tersimpan yang dihubungkan oleh pemilik akun ke OpenCode Console. Perusahaan menyebutkan bahwa sekitar 1,4 persen pengguna Console berada dalam cakupan insiden. Kelompok tersebut terutama menyimpan kredensial penyedia model kecerdasan buatan. Ketika masalah keamanan ditemukan, OpenCode mengirimkan pemberitahuan melalui email agar kredensial berisiko segera diganti.
OpenCode sendiri merupakan alat bantu pengembangan perangkat lunak menggunakan AI dengan ekosistem pengembangan open source. Melalui aplikasi tersebut, pengembang dapat meminta bantuan menulis kode. Berbeda dari aplikasi utamanya, OpenCode Console menyediakan workspace untuk menghubungkan layanan AI yang membantu tim menggunakan penyedia kecerdasan buatan. Informasi tersebut menjadi perhatian utama karena insiden terjadi pada OpenCode Console, bukan indikasi bahwa semua instalasi OpenCode telah disusupi. Berdasarkan cakupan yang diumumkan, risiko perlu dinilai berdasarkan layanan yang digunakan.
Risiko Kebocoran Kredensial AI pada OpenCode Console
Dalam layanan digital, kunci API menjadi kredensial untuk mengakses layanan tertentu. Ketika pengembang memakai model AI, kredensial tersebut digunakan untuk mengakses kemampuan model dari penyedia seperti OpenAI, Anthropic, dan Google. Aktivitas pemanggilan model berpotensi mengurangi saldo penggunaan berdasarkan jumlah token yang diproses. Ketika orang lain memperoleh akses terhadap API key, pelaku mungkin menjalankan proses komputasi atas nama pemilik kredensial. Dalam kondisi tersebut, tagihan dapat meningkat tanpa sepengetahuan pengguna. Untuk memahami dampak peretasan, kunci API perlu diperlakukan seperti informasi autentikasi sensitif.
Berkaitan dengan pembobolan layanan Console, sejumlah pengguna menemukan aktivitas penagihan yang tidak dikenal. Beberapa laporan menyebutkan biaya ratusan dolar AS, bahkan ada kasus yang dilaporkan melampaui 1.700 dolar AS. Nilai biaya dalam laporan pengguna bukan berarti setiap akun mengalami tagihan serupa. Di luar dampak finansial, beberapa pengembang mengalami gangguan akses proyek akibat aktivitas mencurigakan. Dampak tambahan tersebut berpotensi mengganggu proyek yang sedang berjalan. Walaupun laporan dampaknya cukup serius, tidak semua kredensial yang berisiko pasti digunakan penyerang. Dengan pemahaman tersebut, pengguna sebaiknya memeriksa aktivitas akun secara langsung.
Mengapa Peretasan OpenCode Dikaitkan dengan Pencurian Kemampuan Model AI?
Dalam pernyataannya, OpenCode menghubungkan pembobolan dengan serangan distilasi AI berskala besar. Dalam konteks pembelajaran mesin, distilasi merupakan metode memindahkan sebagian kemampuan model ke sistem berbeda. Proses tersebut tidak selalu merupakan tindakan berbahaya. Namun, aktivitas distilasi dapat menjadi persoalan keamanan dan kepatuhan apabila menggunakan akses curian. Jika dilakukan melalui akses ilegal, pelaku mungkin melakukan pemanggilan API berulang kali untuk mendukung proses pelatihan sistem lain. Aktivitas seperti itu dapat menyebabkan biaya meningkat tajam.
Kendati istilah serangan distilasi digunakan dalam pengumuman, informasi mengenai jalur eksploitasi masih terbatas. Hal tersebut menyisakan pertanyaan mengenai penggunaan kredensial. Sebagian analis dan pengguna mengingatkan bahwa penyalahgunaan API tidak otomatis membuktikan distilasi. Untuk menjaga ketepatan informasi, fakta penyalahgunaan kredensial tidak boleh langsung disamakan dengan bukti distilasi. Pada pembahasan peretasan sistem, perbedaan tersebut memberikan pemahaman yang lebih objektif. Berdasarkan informasi yang tersedia, penyebab dan dampak dapat dipahami secara lebih tepat.
Upaya Pemulihan Keamanan Setelah Insiden OpenCode Console
Ketika kebocoran mulai ditangani, tim OpenCode mengirimkan peringatan kepada akun terkait. Email tersebut menganjurkan rotasi kredensial dari penyedia terkait. Proses penggantian kredensial diperlukan untuk menghentikan penggunaan akses yang mungkin bocor. Untuk mengurangi dampak lebih luas, penyedia model AI membantu proses pemulihan akses. Anthropic dan Google melakukan pembatasan terhadap kredensial berisiko. Di sisi OpenAI, OpenAI bekerja sama dengan OpenCode untuk pemulihan dan mengupayakan refund atas pemakaian kredit yang berkaitan dengan insiden. Respons bersama ini menunjukkan pentingnya koordinasi lintas layanan.
Dalam pembaruan mengenai penanganan insiden, proses pemulihan kerugian akibat penagihan ilegal sedang diupayakan. Walaupun proses penanganan telah diumumkan, penyelesaian setiap kasus tetap membutuhkan pemeriksaan. Pengguna yang mengalami biaya mencurigakan perlu mendokumentasikan riwayat tagihan seperti periode penggunaan, identitas proyek terkait, dan besaran pengeluaran tanpa izin. Kumpulan bukti itu membantu proses pemeriksaan. Di samping melaporkan kepada pengelola Console, pengguna perlu menghubungi penyedia API secara langsung. Melalui pendekatan tersebut, masalah akses serta biaya dapat ditangani oleh pihak berwenang.
Cara Melindungi Kunci API dari Serangan Siber
Upaya awal untuk mengurangi risiko adalah mencabut kunci API yang mungkin terekspos. Pengguna perlu mengakses panel resmi layanan AI seperti OpenAI, Anthropic, atau Google untuk mencabut akses kredensial sebelumnya. Hal penting yang harus diperhatikan, menghilangkan kredensial dari workspace belum tentu mencabut akses. Kredensial yang mungkin telah diperoleh pihak lain masih dapat digunakan selama aktif. Ketika proses revokasi berhasil, gunakan API key baru untuk aplikasi yang sah. Selanjutnya, perbarui konfigurasi aplikasi yang menggunakan kunci lama. Langkah tersebut dapat memutus akses pihak tidak berwenang.
Di samping melakukan rotasi kredensial, pengguna sebaiknya meninjau riwayat aktivitas layanan. Pemeriksaan tersebut perlu memperhatikan aktivitas sejak malam terjadinya serangan. Identifikasi perubahan konsumsi yang tidak biasa, terutama pemanggilan model berulang. Sebagai pengamanan tambahan, pemilik akun bisa memasang notifikasi pengeluaran serta menggunakan pembatasan anggaran yang didukung layanan. Namun demikian, notifikasi tidak selalu menghentikan penggunaan otomatis. Karena itu, gunakan prinsip izin minimum, pisahkan kunci untuk proyek berbeda, dan hindari memasukkan kunci ke repositori publik. Penerapan perlindungan berlapis mendukung penggunaan layanan AI yang lebih bertanggung jawab.
Dampak Insiden OpenCode bagi Masa Depan Keamanan TEKNOLOGI AI
Kasus kebocoran kredensial yang menimpa OpenCode Console memperlihatkan tantangan nyata dalam pengelolaan layanan AI modern. Sekitar 1,4 persen pengguna Console dilaporkan berisiko akibat insiden setelah infrastruktur lawas mengalami pembobolan. Peristiwa keamanan ini menimbulkan risiko terhadap kredensial layanan AI dan menyebabkan pengeluaran mencurigakan pada sejumlah akun. Kendati perusahaan mengambil tindakan perbaikan, pengawasan penggunaan API masih perlu diterapkan. Tindakan berupa rotasi kredensial, pemantauan aktivitas akun, dan penerapan izin minimum menjadi dasar keamanan yang lebih baik. Menurut Anda, apakah platform AI perlu memperketat perlindungan kunci API? Sampaikan pandangan Anda mengenai pentingnya keamanan API.