Cara Mengamankan AI Agent Permissions agar Agent Tidak Bisa Menjalankan Aksi di Luar Tugas

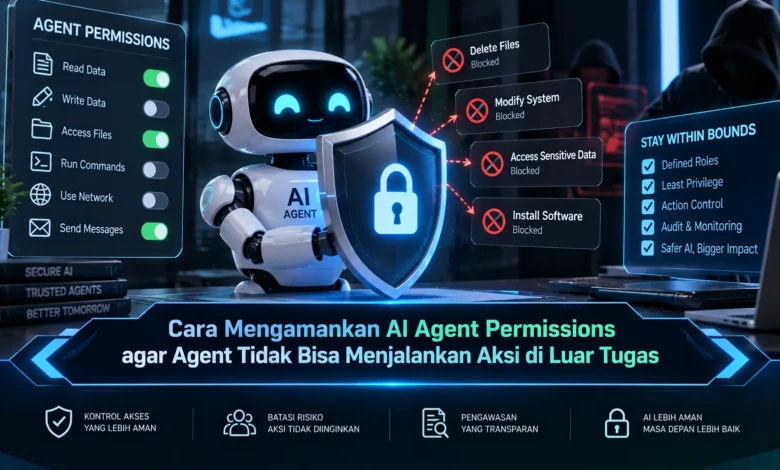
AI agent kini semakin mampu menjalankan berbagai tugas secara mandiri, mulai dari membaca data, mengakses aplikasi, memanggil tool, hingga melakukan tindakan tertentu berdasarkan instruksi. Kemampuan ini membuat TEKNOLOGI berbasis AI semakin efisien, tetapi juga menghadirkan risiko ketika permission diberikan terlalu luas. Agar agent tidak dapat menjalankan aksi di luar tugasnya, pengelolaan hak akses perlu dibuat ketat, kontekstual, dan selalu mengikuti prinsip keamanan sejak tahap perancangan.
Batasi Permission Sesuai Tugas Utama Agent
Cara paling dasar menjaga keamanan AI agent adalah memberikan hak akses hanya berdasarkan fungsi yang diperlukan. Agent yang hanya bertugas membaca dokumen tidak perlu memperoleh kemampuan untuk mengubah atau menghapus file. Strategi tersebut membantu memperkecil risiko kesalahan ketika AI menjalankan instruksi.
Akses agent sebaiknya hanya mencakup resource yang relevan dengan pekerjaannya. Ketika agent hanya memerlukan satu layanan maka akses ke aplikasi lain tidak harus diberikan. Pada implementasi TEKNOLOGI berbasis AI, kontrol permission yang spesifik membantu membuat sistem lebih aman.
Least Privilege Menjaga Hak Akses Tetap Minimum
Least privilege memastikan AI memperoleh permission secukupnya tanpa akses berlebihan. Apabila agent cukup menjalankan fungsi pencarian maka hak administrasi sebaiknya tidak tersedia. Cara tersebut membuat agent memiliki ruang tindakan yang lebih sempit.
Hak minimum perlu berlaku pada tool, data, API, dan fungsi internal. Tool yang dapat digunakan perlu dibatasi. Dengan demikian, AI tidak otomatis memiliki hak menggunakan seluruh fungsi yang terhubung. Penerapan ini menjadi langkah penting dalam membangun TEKNOLOGI otonom yang lebih terkendali.
Kontrol Tool Menjadi Pengaman Penting bagi AI Agent
Kontrol terhadap fungsi eksternal sangat penting ketika AI dapat menjalankan tindakan. AI dapat memiliki akses menuju penyimpanan, sistem komunikasi, database, serta berbagai aplikasi. Jika seluruh tool tersedia tanpa pembatasan, risiko menjalankan aksi di luar tugas menjadi lebih besar.
Pengembang dapat membuat daftar tool khusus berdasarkan kebutuhan tugas. Agent untuk merangkum dokumen cukup memiliki tool pembacaan file. Integrasi yang tidak relevan dapat dinonaktifkan. Dengan strategi allowlist, AI tetap memiliki kemampuan yang diperlukan tanpa memperoleh akses berlebihan.
Gunakan Policy Engine untuk Memeriksa Tindakan Agent
Kontrol akses tidak cukup dilakukan hanya pada tahap konfigurasi. Setiap tool call dapat melewati policy engine sebelum diteruskan. Validasi tersebut dapat menilai apakah operasi sesuai dengan permission yang diberikan.
Mesin kebijakan dapat memeriksa siapa agent yang bertindak, fungsi yang digunakan, serta data yang dituju. Jika permintaan sesuai dengan aturan, tool dapat dijalankan secara otomatis. Sebaliknya, operasi dengan privilege yang tidak valid dapat dihentikan. Model validasi langsung tersebut membuat pengawasan TEKNOLOGI AI menjadi lebih adaptif.
Tambahkan Human Approval untuk Aksi Sensitif
Tidak semua tindakan sebaiknya dijalankan AI secara otomatis. Tugas sederhana dapat diberikan otonomi yang lebih luas, sedangkan operasi dengan dampak besar dapat menunggu konfirmasi pengguna atau administrator.
Sebagai contoh, agent dapat membaca dan merangkum dokumen tetapi harus meminta izin sebelum menghapus file. Human approval tersebut membantu menghentikan operasi penting sebelum terjadi kesalahan. Hasilnya, agent tetap produktif tanpa memiliki otoritas absolut.
Akses Berbatas Waktu Mengurangi Risiko Agent
Akses kritis dapat diberikan secara sementara sesuai kebutuhan. Ketika AI harus menjalankan operasi khusus, hak tersebut dapat diberikan hanya selama tugas berlangsung. Setelah proses selesai, hak tambahan dapat segera dinonaktifkan.
Permission sementara mengurangi peluang hak berlebihan digunakan pada tugas berikutnya. Pengembang juga dapat menggunakan batas jumlah aksi. Melalui mekanisme tersebut, permission tidak berubah menjadi hak permanen yang sulit diawasi.
Monitoring Membantu Mendeteksi Agent yang Keluar dari Tugas
Sistem keamanan yang baik perlu mencatat setiap aktivitas penting yang dijalankan agent. Data mengenai agent, fungsi yang dipanggil, target akses, waktu, serta respons sistem dapat membantu proses audit.
Pemantauan runtime memungkinkan sistem mengenali aktivitas agent yang tidak biasa. Jika AI mulai meminta resource di luar tugasnya, administrator dapat menerima notifikasi. Dalam ekosistem TEKNOLOGI agentic, monitoring menjadi lapisan penting untuk menjaga agent tetap terkendali.
Penutup
Mencegah AI agent bertindak di luar fungsi membutuhkan kombinasi permission minimum, kontrol tool, dan pengawasan aktif. Dengan menggunakan permission yang spesifik, tool control, policy enforcement, approval manusia, serta logging, AI dapat menjalankan tugas dengan fleksibel tetapi tetap berada dalam batas yang jelas. Seiring kemajuan TEKNOLOGI berbasis AI otonom, batas akses yang jelas akan membantu menciptakan AI yang lebih aman dan dapat dipertanggungjawabkan. Bagikan pandangan Anda mengenai cara terbaik membatasi AI agent agar pembahasan tentang tata kelola TEKNOLOGI AI semakin bermanfaat.